Bezpečnostné testovanie
Bezpečnostné testovanie
Prevádzka systémov prístupných z internetu predstavuje pre prevádzkovateľa alebo vývojára neustále riziko prieniku do týchto systémov. Vzhľadom na súčasné požiadavky na dynamiku a agilitu vývoja informačných systémov vzniká potreba priebežného monitorovania a vyhodnocovania hrozieb a zraniteľností týchto informačných systémov.
Poskytujeme priebežnú metodickú a forenznú podporu. Testujeme bezpečnosť vašich internetových aplikácií a systémov formou jednorazových komplexných hĺbkových testov alebo pravidelných testov zraniteľností. Vykonávame ad hoc bezpečnostné analýzy, penetračné testovanie a pravidelné skenovanie systémov alebo spustených aplikácií s cieľom odhaliť aktuálne systémové zraniteľnosti.


Porovnanie nástrojov na vyhodnocovanie výsledkov
| VLASTNOSŤ | BURP | NESSUS | OWASP | RUČNĚ |
|---|---|---|---|---|
| Systémové zraniteľnosti (OS, knihovny) |  |  | | |
| Zraniteľnosti filtračnej vrstvy (firewall, proxy) | | | | |
| Aplikačné zraniteľnosti DB (sql inject, sql excalation, sql leakage) | | | | |
| Zraniteľnosti frontendu (www, xss, http injection, syn flood, slow loris) | | | | |
| Aplikačné zraniteľnosti (ftp, smtp, imap, rpc, rds, vnc) | | | | |
| Zraniteľnosti transportnej vrstvy (ipsec, ssl, tls, open vpn) | | | | |
| Zraniteľnosti autorizácie (brute force, session stealing) | | | | |
| Zraniteľnosti autentifikácie (acl escalation) | | | | |
| Zraniteľnosti správy kľúčov a hesiel (hascat, rainbow tables) | | | | |
| Testy aplikácií na mieru | | | | |
Použité hardvérové vybavenie
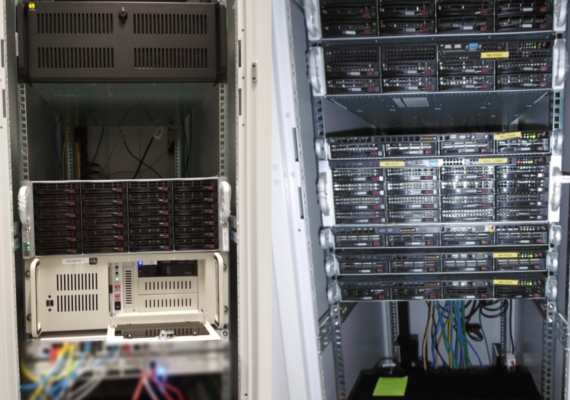
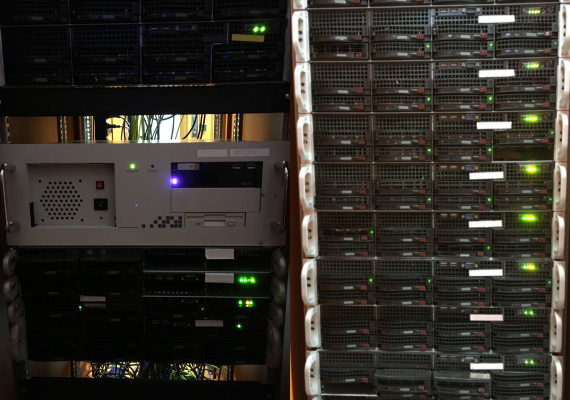
V prípade záujmu o vykonanie vyššie uvedených testov nás kontaktujte.
KONTAKTUJTE NÁS